
































Keamanan Informasi dalam Keperawatan

Keamanan Informasi dalam Keperawatan: Pilar Etika, Tanggung Jawab, dan Profesionalisme di Era Digital
Dalam dunia keperawatan modern, keamanan informasi dalam keperawatan bukan lagi sekadar tanggung jawab administratif, melainkan fondasi utama dari etika profesi dan perlindungan pasien. Di tengah arus transformasi digital, setiap data medis, catatan pasien, hingga percakapan antarperawat kini berpindah dalam bentuk digital yang mudah diakses namun juga rentan terhadap kebocoran. Inilah titik kritis di mana keamanan data pasien menjadi isu global, dan perawat dituntut untuk berperan aktif menjaga kerahasiaan informasi kesehatan.
1. Mengapa Keamanan Informasi Menjadi Isu Sentral dalam Keperawatan?
Salah satu pilar utama dalam etika keperawatan adalah prinsip kerahasiaan pasien. Prinsip ini bukan hanya norma moral, melainkan juga amanat hukum dan regulasi kesehatan seperti HIPAA di Amerika Serikat dan peraturan perlindungan data di Indonesia. Setiap perawat memegang tanggung jawab besar terhadap data pasien yang mereka akses. Kebocoran sekecil apa pun bahkan hanya menyebutkan nama pasien di ruang publik bisa menimbulkan konsekuensi serius, baik secara etis maupun hukum.
Di era digital, ancaman terhadap keamanan informasi keperawatan meningkat secara eksponensial. Serangan siber terhadap rumah sakit, peretasan rekam medis elektronik (EMR), hingga kesalahan manusia dalam penyimpanan data menjadi risiko nyata. Data pasien bukan sekadar angka itu adalah identitas, riwayat kesehatan, dan kehidupan seseorang. Itulah sebabnya, menjaga keamanan informasi bukan hanya tugas departemen IT, tapi juga bagian dari kompetensi inti perawat modern.
2. Jenis-Jenis Ancaman terhadap Keamanan Informasi Keperawatan
Ancaman terhadap keamanan data dalam keperawatan dapat muncul dari berbagai arah: teknologi, manusia, maupun kebijakan internal. Beberapa ancaman umum antara lain:
a. Serangan Siber (Cyber Attack)
Rumah sakit dan klinik menjadi target empuk bagi peretas karena nilai tinggi dari data medis. Serangan seperti ransomware dapat melumpuhkan sistem dan menuntut tebusan besar.
b. Human Error
Kesalahan manusia adalah penyebab utama kebocoran data. Misalnya, perawat yang lupa logout dari sistem EMR, meninggalkan komputer tanpa pengamanan, atau membicarakan data pasien di area publik.
c. Akses Tidak Sah (Unauthorized Access)
Tanpa kebijakan kontrol akses yang ketat, siapa pun bisa membuka file medis. Inilah pentingnya sistem autentikasi ganda dan log aktivitas pengguna.
d. Phishing dan Sosial Engineering
Peretas kerap menggunakan teknik manipulatif, mengirim email seolah dari atasan atau pihak rumah sakit untuk mencuri kredensial login.
3. Strategi dan Kebijakan untuk Menjaga Keamanan Informasi
Untuk memperkuat keamanan informasi keperawatan, lembaga kesehatan perlu menerapkan kebijakan multi-lapis: teknis, administratif, dan perilaku. Berikut langkah-langkah strategis yang terbukti efektif:
a. Pendidikan dan Pelatihan
Setiap perawat wajib memahami dasar-dasar keamanan siber, termasuk cara mengenali email mencurigakan, pentingnya kata sandi kuat, dan prosedur pelaporan insiden.
b. Penggunaan Sistem Enkripsi
Enkripsi data memastikan bahwa meskipun data bocor, informasi di dalamnya tidak dapat dibaca oleh pihak tak berwenang.
c. Audit Keamanan Berkala
Rumah sakit perlu melakukan audit internal dan eksternal untuk menilai efektivitas sistem keamanan informasi.
d. Kebijakan Akses Minimal
Setiap perawat hanya boleh mengakses data sesuai tanggung jawabnya. Prinsip “need to know” mengurangi risiko kebocoran internal.
4. Tanggung Jawab Etis dan Profesional Perawat
Seorang perawat bukan hanya pelaksana medis, tetapi juga penjaga kepercayaan pasien. Kepercayaan itu tumbuh dari keyakinan bahwa data pribadi mereka aman. Oleh karena itu, tanggung jawab etika perawat dalam menjaga kerahasiaan informasi merupakan refleksi dari profesionalisme sejati.
Dalam praktiknya, menjaga kerahasiaan informasi pasien mencakup:
- Menjaga percakapan antar tenaga medis agar tidak terdengar publik
- Menghindari penggunaan media sosial untuk membahas kasus pasien
- Melaporkan segera setiap insiden keamanan atau pelanggaran data
5. Integrasi Teknologi dan Tantangan Baru
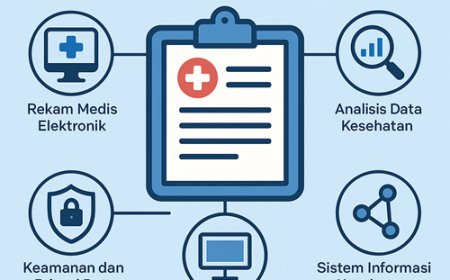
Dengan munculnya sistem Electronic Health Record (EHR), telemedicine, dan aplikasi keperawatan berbasis cloud, risiko kebocoran data semakin kompleks. Setiap inovasi membawa manfaat besar, tetapi juga membuka celah baru bagi pelanggaran privasi. Oleh karena itu, penting bagi perawat untuk memahami teknologi yang mereka gunakan dan mematuhi standar keamanan digital.
Ke depan, profesi keperawatan harus mampu beradaptasi dengan model keamanan berbasis AI, sistem blockchain untuk penyimpanan data medis, serta regulasi global seperti GDPR. Transformasi digital keperawatan tidak boleh mengabaikan aspek etika dan kemanusiaan.
Menjadi Perawat di Era Digital
Menjaga keamanan informasi dalam keperawatan berarti menjaga martabat manusia. Data pasien bukan sekadar file elektronik; itu adalah representasi kehidupan dan kepercayaan yang diberikan kepada tenaga kesehatan. Setiap tindakan perawat, sekecil apa pun, dapat berdampak besar terhadap keamanan data dan reputasi lembaga kesehatan.
Era digital menuntut perawat profesional untuk tidak hanya mahir dalam keterampilan klinis, tetapi juga literasi digital dan etika informasi. Dengan demikian, keamanan data keperawatan bukan lagi beban tambahan, melainkan bentuk nyata dari kasih sayang, integritas, dan tanggung jawab terhadap sesama manusia.
What's Your Reaction?